

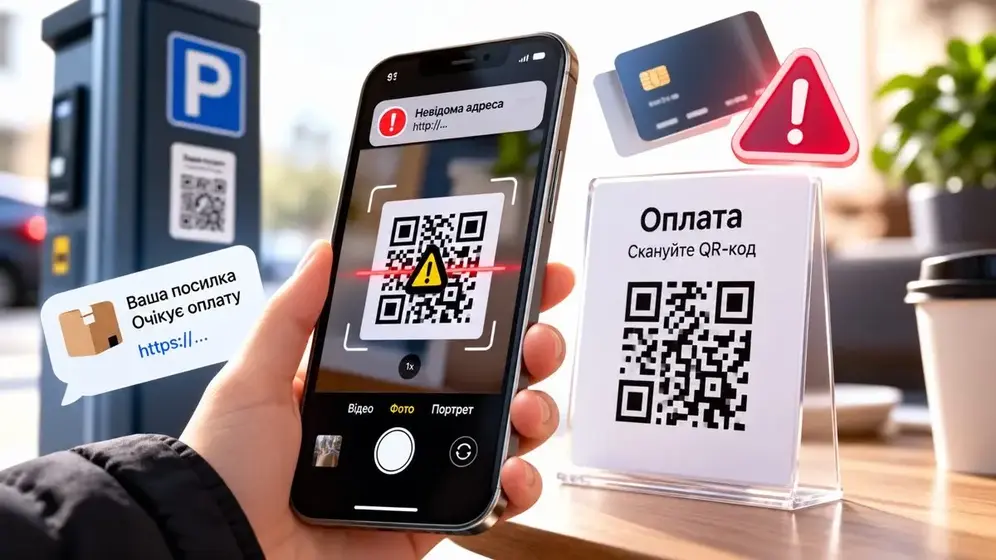


QR-код сам по собі не є небезпечним, але може містити адресу шахрайського сайту. Після сканування людина іноді потрапляє на сторінку, яка імітує оплату паркування, меню ресторану, доставку посилки або авторизацію в банку. Якщо на такій сторінці ввести номер картки, пароль чи одноразовий код, інформація може опинитися у зловмисників. Найважливіше правило – перевіряти адресу й призначення сторінки до введення будь-яких платіжних даних.
Цей спосіб обману часто називають quishing – фішингом через QR-коди. Він використовує ту саму психологію, що й підроблені електронні листи: людина очікує побачити звичайну послугу й не помічає підміни. Відмінність полягає в тому, що за QR-кодом не видно кінцевої адреси, доки його не розпізнає камера або застосунок. Саме тому зловмисникам зручно маскувати небезпечні посилання під повсякденні дії.
Де найчастіше трапляються підроблені QR-коди
Підроблений QR-код може з'явитися там, де люди звикли сканувати зображення без додаткової перевірки. Це можуть бути паркомати, столи в закладах, інформаційні плакати, оголошення про оплату або повідомлення від нібито служб доставки. В окремих сценаріях шахраї наклеюють власний код поверх справжнього. В інших – надсилають його в листі чи повідомленні разом із проханням терміново виконати дію.
| Місце | Що обіцяє QR-код | У чому ризик |
|---|---|---|
| Парковка | Швидка оплата стоянки | Підроблена платіжна сторінка |
| Кафе або ресторан | Електронне меню | Перехід на сторонній сайт |
| Доставка | Уточнення адреси чи доплата | Викрадення платіжних даних |
| Оголошення | Реєстрація або отримання послуги | Збір персональної інформації |
| Електронний лист | Підтвердження облікового запису | Викрадення пароля або коду входу |
Сам факт наявності QR-коду в громадському місці не означає шахрайства. Багато закладів законно використовують такі коди для меню, оплати й отримання інформації. Проблема виникає, коли людина не може підтвердити, кому належить кінцева сторінка. Тому рішення про довіру потрібно ухвалювати за адресою сайту, контекстом і незалежним підтвердженням.
Як перевірити QR-код перед відкриттям
Найбезпечніша звичка – не переходити автоматично за кожним посиланням, яке пропонує камера. На сучасних смартфонах зазвичай можна спочатку побачити попередній перегляд адреси. Якщо посилання виглядає незнайомим, містить випадкові символи або не відповідає назві організації, краще його не відкривати. Особливо обережними потрібно бути, коли сайт відразу вимагає платіжні дані.
- Огляньте фізичний код. Перевірте, чи немає наклейки поверх іншого зображення.
- Подивіться на адресу до переходу. Не натискайте посилання автоматично.
- Перевірте домен. Назва повинна відповідати організації, якій ви збираєтеся платити.
- Не довіряйте лише значку замка. HTTPS захищає з'єднання, але не доводить чесність власника сайту.
- Звірте спосіб оплати. За сумнівів відкрийте офіційний застосунок або введіть адресу вручну.
- Не вводьте коди підтвердження без розуміння операції. Одноразовий код може підтверджувати небажану дію.
- Попросіть підтвердження у працівника. У кафе чи на парковці можна уточнити, чи справді використовується саме цей код.
Особливо небезпечні сторінки, які створюють штучний поспіх. Наприклад, повідомляють, що оплату потрібно виконати за дві хвилини, інакше буде штраф або посилку повернуть відправнику. Такий тиск зменшує ймовірність перевірки адреси. Якщо повідомлення вимагає негайно розкрити конфіденційні дані, краще припинити дію й звернутися до організації через незалежний канал.
Як виглядає підроблена сторінка оплати
Шахрайська сторінка може майже не відрізнятися від справжньої. На ній іноді використовують логотип організації, знайомі кольори, форму введення картки та повідомлення про успішну оплату. Проте дизайн не підтверджує справжність сайту, оскільки його можна відтворити. Важливішими залишаються адреса, джерело переходу та відповідність реальній послузі.
Підозрілим сигналом є вимога ввести банківський пароль або код входу до застосунку для звичайної оплати паркування чи перегляду меню. Також слід насторожитися, якщо після введення картки сторінка кілька разів просить повторити підтвердження. Це може бути спробою отримати додаткові дані або провести іншу операцію. У таких ситуаціях потрібно припинити взаємодію та перевірити стан рахунку через офіційний банківський застосунок.
Чи може QR-код заразити смартфон вірусом
Звичайне сканування QR-коду не означає автоматичного встановлення шкідливої програми. Найчастіше небезпека пов'язана з переходом на шахрайську сторінку, введенням даних або встановленням запропонованого застосунку. Проте ризики можуть залежати від уразливостей конкретного пристрою та програмного забезпечення. Саме тому важливо своєчасно оновлювати операційну систему й використовувати офіційні джерела застосунків.
Якщо після сканування сайт пропонує завантажити файл або встановити спеціальну програму для оплати, варто перевірити, чи справді така дія потрібна. Для звичайного перегляду меню або підтвердження адреси доставки встановлення стороннього застосунку часто не є необхідним. Особливо ризиковано надавати незнайомим програмам доступ до повідомлень, спеціальних можливостей чи керування пристроєм. Такі дозволи можуть бути використані для зловживань.
Вам також можуть сподобатися:
Що робити, якщо вже ввели дані картки
Якщо на підозрілому сайті введено номер картки, строк дії та захисний код, потрібно якнайшвидше звернутися до банку через офіційний застосунок або номер підтримки. Залежно від обставин банк може рекомендувати заблокувати картку, перевипустити її або вжити інших заходів. Не слід чекати першого списання, щоб почати захист рахунку. Важливо також перевірити історію операцій і ввімкнені сповіщення.
Якщо введено пароль від облікового запису, його потрібно змінити через офіційний сайт або застосунок. За можливості варто завершити підозрілі сеанси входу й перевірити налаштування багатофакторної автентифікації. Якщо зловмисникам передали одноразовий код, про це потрібно прямо повідомити банк або відповідний сервіс. Такі деталі можуть бути важливими для оцінки ризику.
Перші дії після підозрілої оплати
- Припиніть взаємодію з підозрілою сторінкою.
- Відкрийте банківський застосунок самостійно, а не через посилання з QR-коду.
- Перевірте останні операції та стан картки.
- Зв'яжіться з банком і повідомте, які саме дані були введені.
- Збережіть адресу підозрілого сайту, повідомлення та підтвердження операції.
- За потреби подайте заяву про шахрайство до правоохоронних органів.
- Перевірте, чи не використовували той самий пароль в інших сервісах.
Не варто повторно вводити дані на підозрілому сайті, навіть якщо він повідомляє про помилку оплати. Також не слід спілкуватися з нібито службою підтримки за контактами, які розміщені на цій сторінці. Надійніше самостійно знайти офіційний канал зв'язку. Якщо гроші вже списали, потрібно окремо уточнити в банку процедуру оскарження операції.
Як безпечно користуватися QR-кодами щодня
Повністю відмовлятися від QR-кодів не потрібно, оскільки це звичайний і зручний спосіб передавання інформації. Достатньо застосовувати до них ті самі правила, що й до незнайомих посилань у повідомленнях. Особливо важливо перевіряти адресу перед оплатою або введенням пароля. Якщо є сумнів, краще скористатися офіційним застосунком організації.
QR-код варто сприймати як спосіб перейти за посиланням, а не як доказ того, що посилання безпечне. Навіть професійно оформлена наклейка може вести на підроблений сайт. Найкращий захист – перевірка адреси, відсутність поспіху та обережність із конфіденційними даними. Ці правила однаково корисні для Android та iPhone.
Питання-відповіді
Чи небезпечно просто відсканувати QR-код?
Саме сканування зазвичай не призводить до втрати грошей. Основні ризики виникають після переходу на шахрайський сайт, введення даних або встановлення небезпечної програми.
Як зрозуміти, що QR-код підроблений?
Ознаками можуть бути наклейка поверх іншого коду, незнайомий домен, невідповідність назві організації та вимога терміново ввести платіжні дані. Жодна ознака окремо не є остаточним доказом, тому важлива комплексна перевірка.
Що робити, якщо відкрили підозрілий сайт, але нічого не вводили?
Закрийте сторінку, не завантажуйте файли й не надавайте дозволів. Якщо не вводили дані та нічого не встановлювали, ризик зазвичай нижчий, але варто перевірити оновлення системи й уважно стежити за незвичними діями пристрою.
Чи можна оплачувати паркування через QR-код?
Так, якщо це офіційний спосіб оплати й кінцева сторінка справжня. За сумнівів краще скористатися офіційним застосунком паркувального сервісу або іншим підтвердженим способом.
 На порталі з 14.04.2023
 27 статей
 27415 переглядів
Зміст
Вам може бути цікаво:
180 питань для хлопця — готові теми для розмови з хлопцем, які допоможуть швидше зблизитися. Тут є цікаві питання для...
 6 Вересня 2026
 164.9 тис.
Немає (разом) і не має (окремо) — обидва правильні, але в різних контекстах. Розмовне «нема» теж допустиме.
31 Липня 2026 118.5 тис.
Правильно: поки що — завжди окремо. Написання «покищо» разом — помилка.
31 Липня 2026 55.4 тис.
Силові вправи з гантелями для чоловіків — найзручніший спосіб набрати силу вдома чи в залі. Вправи з гантелями опраць...
31 Липня 2026 36.6 тис.
Правильно: до вподоби — окремо. Написання «довподоби» одним словом — помилка в офіційному мовленні.
31 Липня 2026 26.8 тис.
Носіння вогнепальної зброї вважається найбільш крайнім видом примусу в Україні, і правоохоронні органи мають право за...
6 Вересня 2026 26.1 тис.
Інтернет надає безліч можливостей. Можна швидко знайти майже будь-які дані, і особиста інформація не є виключенням. К...
10 Серпня 2024 24.7 тис.
Шукаєте ідеальні слова для пам'ятного альбому? Ми зібрали 70 найкращих цитат для різних випадків життя – від шкільних...
31 Липня 2026 21.7 тис.
Правильно: не знаю — завжди окремо. Частка «не» з дієсловами не пишеться разом.
31 Липня 2026 21.5 тис.
Компліменти дівчині – це не просто слова. Це ключі, що відкривають серця, будують мости довіри та підживлюють взаємор...
6 Вересня 2026 16.9 тис.⚠️ Ця платформа не має української ліцензії. Посилання наведено виключно з інформаційною метою. Участь у грі на таких сайтах може порушувати законодавство України.